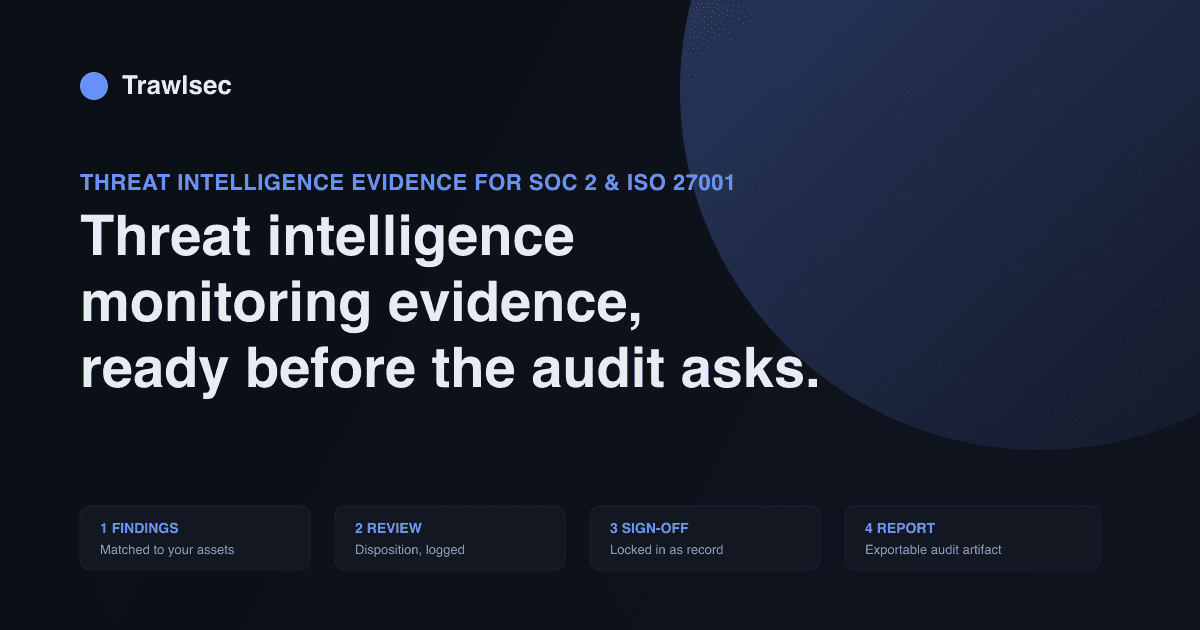
보안 감사(security audit)는 기업에게 필수적이지만, 위협 인텔리전스(threat intelligence) 모니터링 증거를 준비하는 과정은 복잡하고 시간이 많이 소요됩니다. TrawlSec은 이러한 어려움을 해결하기 위해 위협 인텔리전스 모니터링을 SOC 2, ISO 27001, NIS2와 같은 주요 보안 표준의 감사 증거로 자동 전환하는 서비스를 출시했습니다.
TrawlSec은 미국 국립 취약점 데이터베이스(NVD), 유럽연합 취약점 데이터베이스(EUVD) 및 사용자 지정 RSS/Atom 피드 등 다양한 소스에서 위협 인텔리전스를 지속적으로 수집합니다. 이 정보는 기업이 실제로 운영하는 자산과 매칭되어 관련성 높은 내용만 선별됩니다. 발견된 위협은 검토자가 확인, 무시, 오탐(false positive) 등으로 처리하고, 이 모든 과정은 타임스탬프와 이유가 기록되어 감사 추적(audit trail)이 가능한 형태로 저장됩니다. 최종적으로 검토 기간이 마감되면 명확한 승인(sign-off) 절차를 거쳐, 감사자가 쉽게 이해할 수 있는 보고서로 내보낼 수 있습니다. 이는 SOC 2 CC7.2/CC7.3, ISO 27001 A.5.7, NIS2 Article 21(2)(e) 등 특정 통제(control) 요구사항에 맞춰 증거를 제공합니다.
이 서비스는 감사 직전에 스프레드시트를 재구성하거나 슬랙(Slack) 기록을 뒤지는 수고를 덜어주며, 기업이 규제 준수(compliance) 부담을 줄이고 핵심 비즈니스에 집중할 수 있도록 돕습니다. 특히, 위협 인텔리전스 모니터링이 단순히 정보를 수집하는 것을 넘어, 실제 감사에 필요한 '증거'를 생성하는 데 초점을 맞췄다는 점에서 의미가 큽니다. 향후 웹훅(webhook) 연동, 공개 API, AI 기반 매칭 및 중복 제거 기능 등을 추가하여 서비스의 유용성을 더욱 높일 계획입니다. 이는 보안 감사 준비 과정을 혁신하고, 기업의 정보 보안 관리 체계를 한층 강화하는 데 기여할 것으로 기대됩니다.