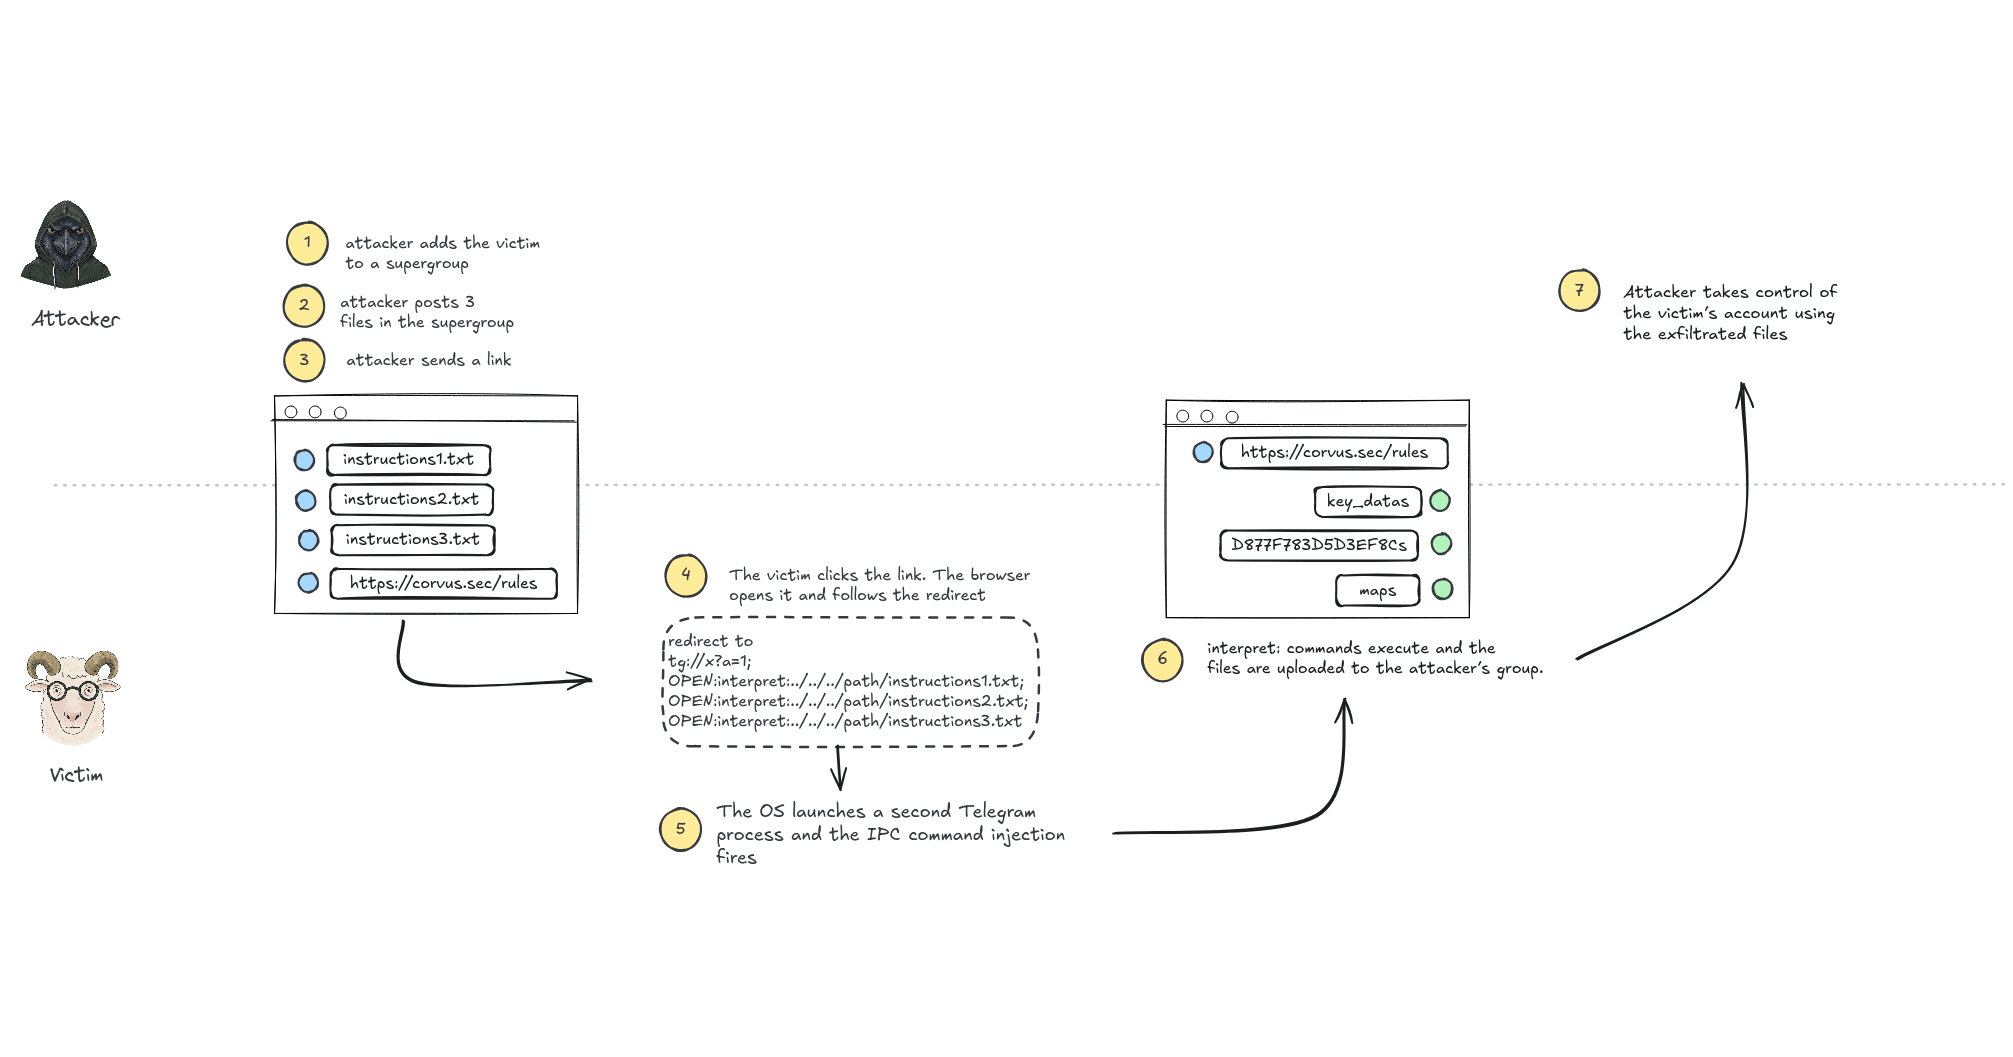
텔레그램 데스크톱 애플리케이션에서 사용자의 파일을 원클릭으로 탈취할 수 있는 심각한 보안 취약점이 발견되어 사용자들의 주의가 요구됩니다. 이 취약점은 공격자가 보낸 악성 링크를 클릭하는 것만으로도 피해자의 로컬 시스템에 있는 임의의 파일을 읽어 공격자에게 전송할 수 있게 하며, 특히 텔레그램 세션 파일을 탈취하여 계정을 완전히 장악할 수 있는 위험을 안고 있습니다. 이 문제는 텔레그램 데스크톱 7.2.8 이하 버전에 영향을 미쳤으며, 7.2.9 버전에서 수정되었습니다.
이번 취약점은 텔레그램 데스크톱의 단일 인스턴스 간 통신(IPC) 방식에서 발생했습니다. 텔레그램은 이미 실행 중인 인스턴스가 있을 때, 새로 실행된 인스턴스가 링크 정보를 기존 인스턴스로 전달하고 종료하는 방식을 사용합니다. 이때 링크 정보를 텍스트 형태로 직렬화(serialization)하여 로컬 소켓을 통해 전달하는데, 명령어 구분자로 사용되는 세미콜론(;) 문자를 제대로 이스케이프(escape) 처리하지 않아 문제가 발생했습니다. 공격자는 이 점을 악용하여 악성 링크에 추가 명령어를 삽입할 수 있었고, 이 삽입된 명령어가 텔레그램 내부의 'interpret:' URI 스킴과 결합되어 임의의 파일을 읽어 공격자에게 전송하는 결과를 초래했습니다. 'interpret:' 스킴은 원래 텔레그램 자체 업데이트 배포를 위해 사용되던 기능으로, 파일 전송 시 발신자 확인이나 사용자 동의 절차를 거치지 않았습니다.
이 취약점은 원격에서 임의의 로컬 파일을 읽고 공격자 제어 채팅으로 유출할 수 있다는 점에서 매우 심각합니다. 특히 텔레그램 계정 로그인에 사용되는 세션 파일을 탈취할 경우, 공격자가 피해자의 계정을 완전히 장악하여 메시지 열람, 발송 등 모든 권한을 행사할 수 있게 됩니다. 이는 사용자 프라이버시 침해를 넘어 금융 사기 등 더 큰 피해로 이어질 수 있습니다. 텔레그램은 전 세계적으로 수억 명이 사용하는 메신저인 만큼, 이러한 취약점은 광범위한 사용자들에게 심각한 위협이 될 수 있습니다. 사용자들은 즉시 텔레그램 데스크톱 앱을 최신 버전(7.2.9 이상)으로 업데이트하여 잠재적인 위협으로부터 자신을 보호해야 합니다.