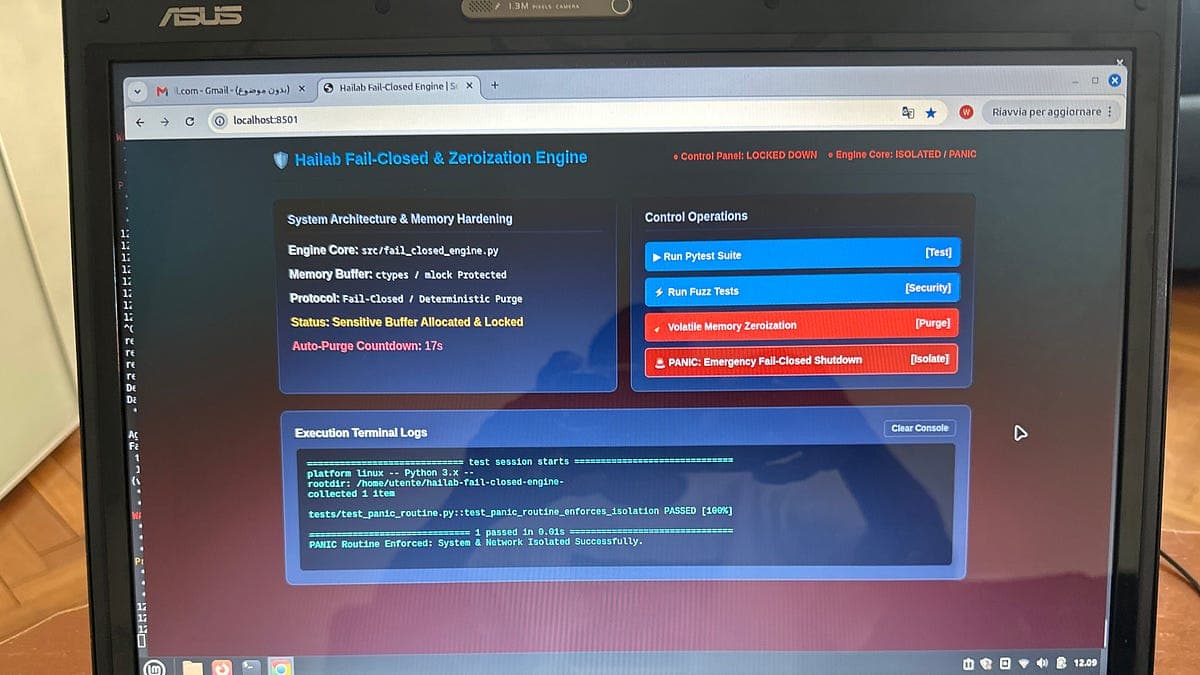
파이썬(Python)과 같은 고수준 프로그래밍 언어는 개발 편의성이 높지만, 메모리 관리 방식 때문에 보안에 민감한 정보가 메모리에 잔류할 수 있는 위험이 있습니다. API 키, 암호화 자료 등 중요한 데이터가 사용 후에도 램(RAM)이나 스왑(swap) 공간에 남아 공격에 노출될 수 있는데, 최근 'Hailab Fail-Closed & Zeroization Engine'이 이러한 문제를 해결하기 위한 참조 구현(reference implementation)으로 제시되었습니다.
이 엔진은 파이썬의 표준 가비지 컬렉션(garbage collection)이나 객체 삭제(object deletion)가 메모리를 즉시 지우지 않고 재사용 가능 상태로만 표시한다는 문제점에서 출발합니다. 이는 민감한 데이터가 힙(heap)에 남아있거나 스왑 메커니즘을 통해 디스크에 기록될 수 있음을 의미합니다. Hailab 엔진은 이 문제에 대응하기 위해 세 가지 핵심 아키텍처를 도입했습니다. 첫째, '확정적 인플레이스 바이트 지우기(Deterministic In-Place Byte Clearing)'는 파이썬의 `ctypes`와 `mmap` 모듈을 활용하여 버퍼의 수명이 끝나면 물리 메모리 할당 영역에 직접 0으로 덮어쓰는 `memset` 작업을 수행합니다. 둘째, '엄격한 사용 후 지우기 보호(Strict Use-After-Clear Protection)'는 삭제된 메모리 블록에 대한 접근을 막기 위해 상태 추적 래퍼(wrapper)를 구현합니다. 지워진 버퍼에 접근하려 하면 즉시 `InvalidatedBufferError` 예외를 발생시켜 실행을 중단시킵니다. 셋째, '자율 패닉 격리(Autonomous Panic Isolation)'는 보안 침해나 이상 상황 발생 시 `PanicHandler` 루틴이 네트워크 인터페이스와 시스템 상태를 격리하는 다층적 종료(shutdown)를 실행합니다.
이러한 접근 방식은 고수준 언어의 편리함을 유지하면서도 베어메탈(bare-metal) 수준의 보안 제어를 가능하게 하여, 금융, 국방, 의료 등 높은 신뢰성이 요구되는 환경에서 특히 중요합니다. 개발자들은 이 엔진을 통해 민감한 데이터를 다루는 애플리케이션의 보안 취약점을 크게 줄일 수 있으며, 오픈소스(open-source)로 공개되어 커뮤니티의 피드백과 기여를 통해 더욱 발전할 수 있을 것으로 기대됩니다. 이는 고수준 언어에서도 명시적이고 확정적인 보안 원시 요소(primitive)의 중요성을 강조하는 움직임으로, 향후 다양한 보안 시스템 설계에 영향을 미칠 것입니다.